Оценка защищённости контрагентов
Российский разработчик технологий для борьбы с киберугрозами, компания F6, объявила о запуске нового решения Third-Party Risk Management (TPRM). Сервис предназначен для мониторинга и оценки кибербезопасности подрядчиков, позволяя заказчикам увидеть, какие из них могут стать потенциальной точкой входа для развития атаки.
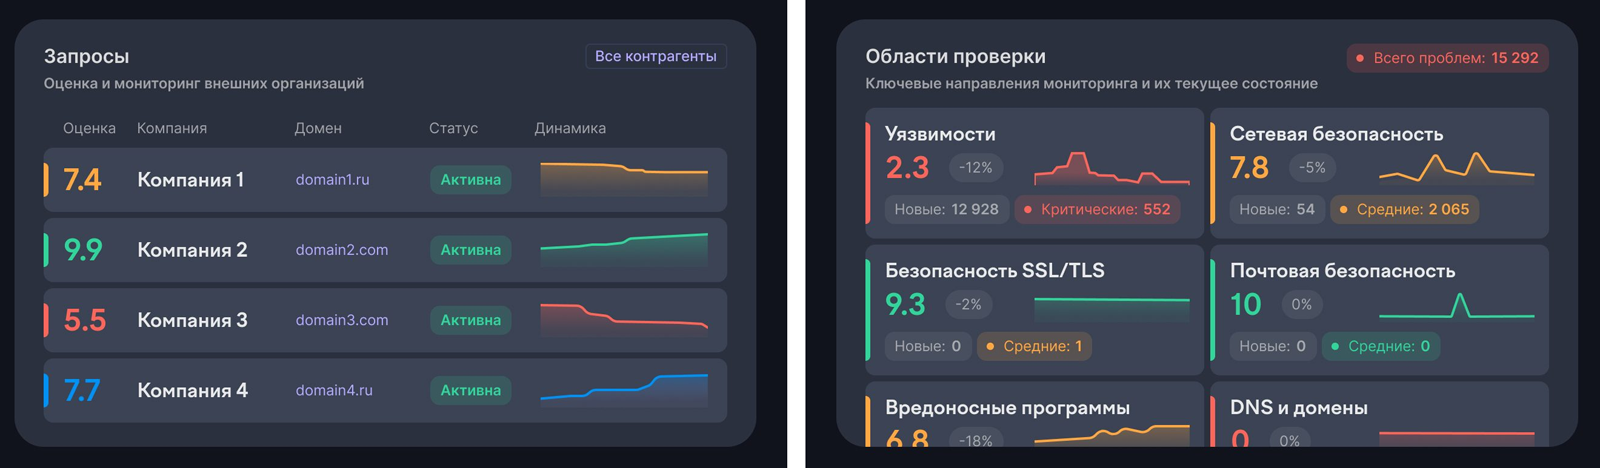
Система TPRM построена на базе платформы F6 Attack Surface Management и обеспечивает полную инвентаризацию всех интернет-ресурсов контрагента. В отличие от классических сканеров и периодических пентестов, которые фиксируют состояние защищённости лишь на момент проверки, Third-Party Risk Management проводит ежедневный мониторинг всех изменений внешней поверхности атаки.
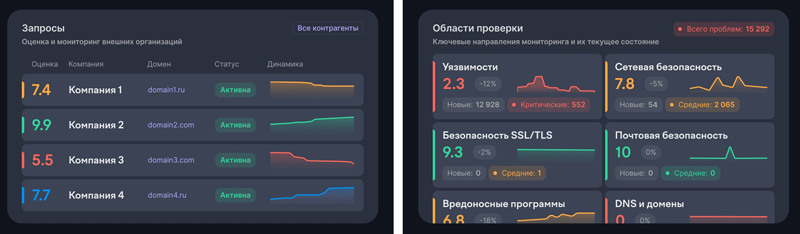
Оценка уровня защищённости контрагента проводится по восьми ключевым категориям: уязвимости; сетевая безопасность; компрометация учётных данных; защищённость от вредоносного ПО; упоминания в дарквебе; безопасность SSL/TLS; безопасность электронной почты; DNS и домены.
Система выявляет уязвимые внешние сервисы, забытые домены, открытые административные интерфейсы, устаревшее ПО с критическими уязвимостями (CVE), скомпрометированные учётные данные и ошибки конфигурации. По результатам анализа каждый контрагент получает оценку по 10-балльной шкале. Это позволяет организациям сравнивать подрядчиков по уровню риска, принимать решение об их допуске к работе и сопоставлять свои показатели с «Индексом кибербезопасности» по отрасли.
Атаки через подрядчиков стали одной из самых высокорисковых проблем кибербезопасности 2026 года. По данным F6 Threat Intelligence, их проводят как группы вымогателей, так и прогосударственные APT-группы, в том числе с применением ИИ-инструментов. Некоторые киберпреступные группы специализируются на атаках конкретных категорий подрядчиков, например IT-компаний, работающих с государственными органами.
Подрядчики часто имеют привилегированный доступ к внутренним системам заказчиков. Если их инфраструктура не защищена, злоумышленники проникают в неё и получают прямой доступ к основному клиенту, маскируя вредоносный трафик под легитимные облачные сервисы и обычные бизнес-операции. По данным отчёта F6 «Global Threat Landscape 2025–2026», в результате одной из крупнейших атак через доверенные отношения группировка UNC6395 получила доступ к данным более 700 организаций платформы Salesloft Drift. Такие инциденты приводят к утечкам, шифрованию и уничтожению критически важных данных, нанося компаниям финансовый и репутационный ущерб.
Государство усиливает контроль за защищённостью подрядчиков. С 1 марта 2027 года для организаций в области действия Приказа ФСТЭК №117 оценка уровня зрелости будет проводиться до получения доступа к информационным системам, а контроль подрядчика станет обязательной частью допуска к работе.