Оценка защищённости систем «1С»
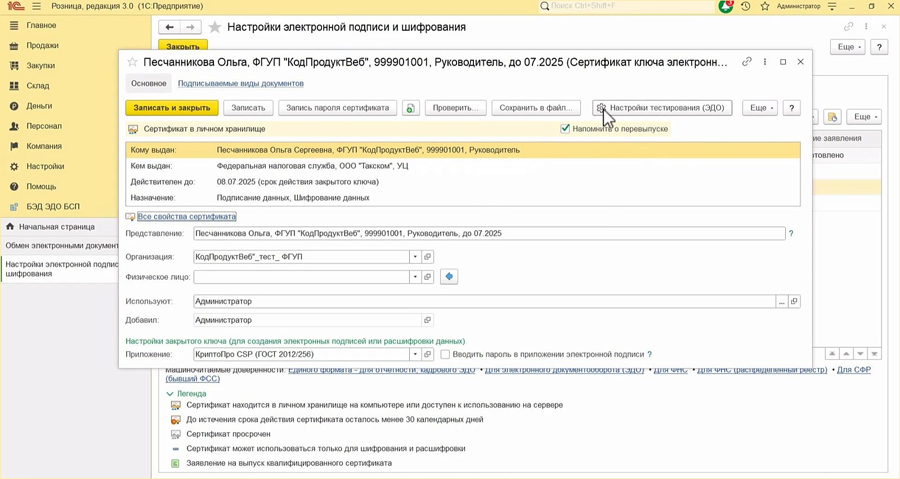
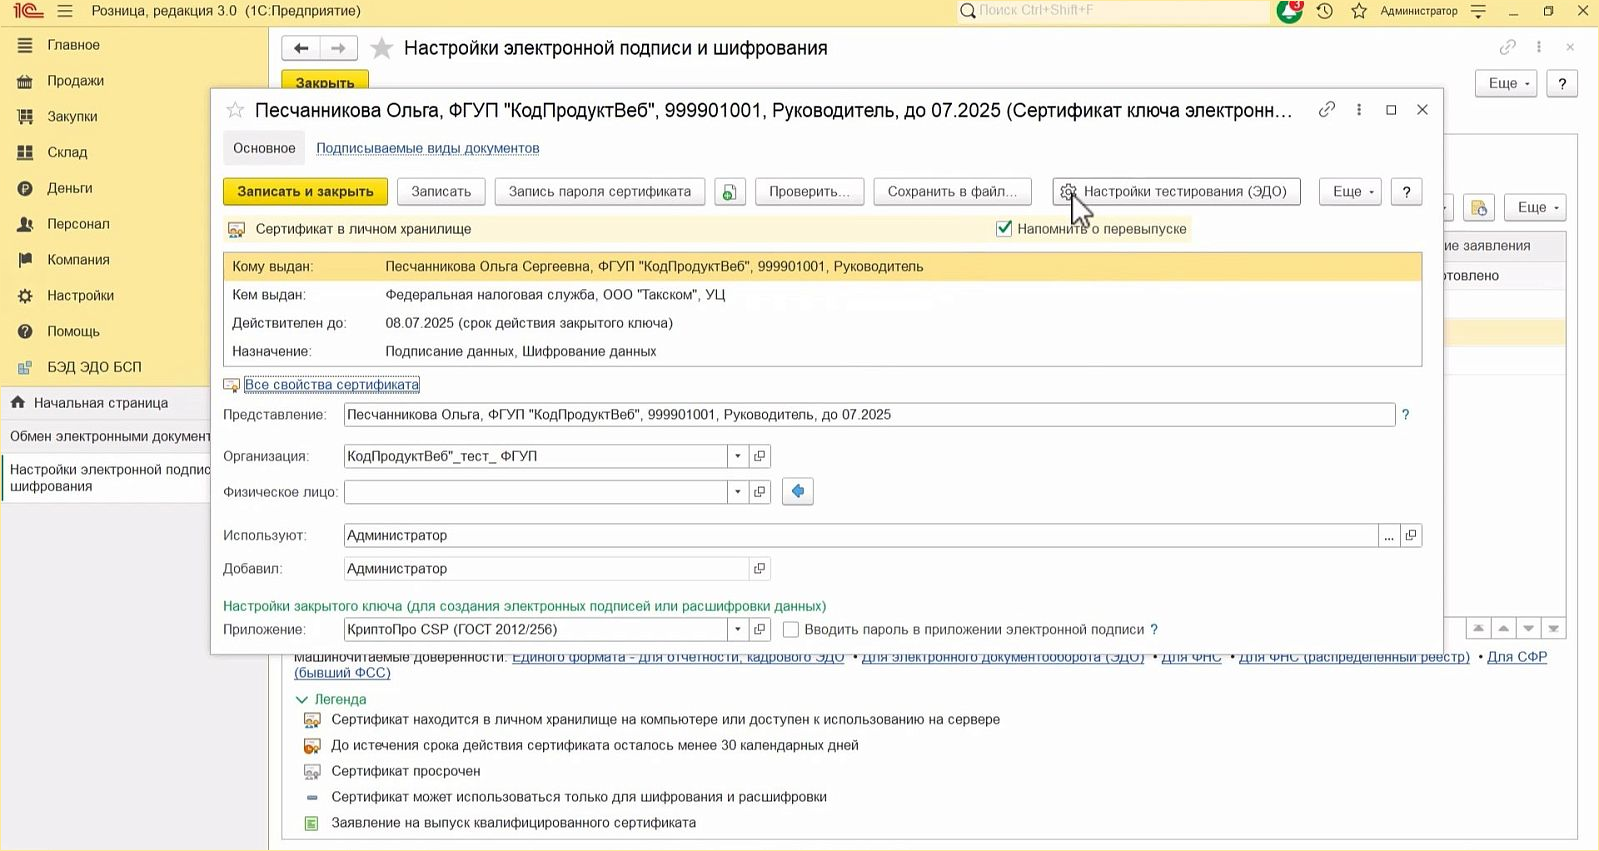
Программные продукты на базе платформы «1С:Предприятие» используют более 1,6 млн организаций различных отраслей, видов деятельности и масштабов. Помимо бухгалтерского учёта в них ведут основные бизнес-процессы — от закупок и взаимодействия с контрагентами до управления финансами, поставками и персоналом. В таких системах хранится и обрабатывается критически важная информация, утрата или компрометация которой может привести к полной остановке операционной деятельности предприятия, крупной утечке данных, финансовым потерям и нарушению требований регуляторов (включая ФСТЭК России и законодательство о персональных данных). Свести к минимуму такой вариант развития событий позволяет разработанное компанией Positive Technologies решение PT Dephaze для оценки защищённости корпоративной IT-инфраструктуры.
PT Dephaze помогает специалистам по информационной безопасности выявить проблемы в настройках конфигураций «1С:Предприятия», которыми могут воспользоваться злоумышленники для доступа к базам «1С» и связанным с ними бизнес-процессам. Также система может обнаружить сетевой доступ к приложению, возможность получения списка пользователей без аутентификации и выявить учётные записи с пустыми паролями.
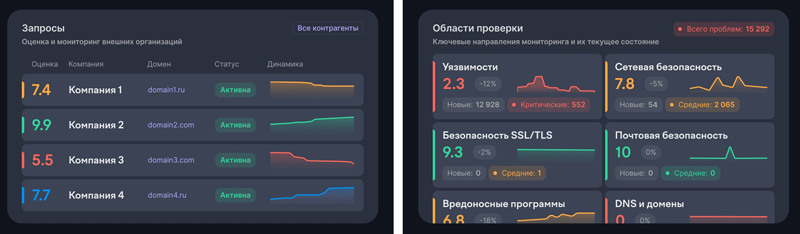
Программный комплекс PT Dephaze тестирует инфраструктуру с использованием практик, которые используют реальные хакеры и пентестеры, демонстрируя службе ИБ потенциальный ущерб от действий киберпреступников. Продукт помогает превентивно проверить защищённость корпоративных систем с помощью широкого спектра реальных методов взлома, фреймворка атак по матрице MITRE АТТ&СК и набора этических эксплойтов. Автопентест позволяет посмотреть на инфраструктуру компании глазами злоумышленника, выявить и устранить уязвимые места защиты, которыми тот воспользуется в первую очередь.
PT Dephaze развёртывается в виртуальных средах VMware ESXi, Microsoft Hyper-V Server и KVM. Продукт поставляется в виде двух дистрибутивов, каждый из которых содержит образ виртуальной машины в формате OVF. Серверный компонент устанавливается на операционную систему Debian 12 Bookworm, атакующий узел — на Kali Linux 2024.3, которые входят в состав дистрибутивов.
В будущем команда разработчиков Positive Technologies планирует расширять анализ систем «1С» и развивать техники для оценки защищённости других критически важных для бизнеса приложений.