Как действовать в случае утечки данных — пошаговое руководство «Лаборатории Касперского» для компаний
Утечки корпоративных данных в дарквеб остаются серьёзной угрозой для бизнеса любого масштаба, однако многие организации до сих пор не готовы к оперативным действиям в кризисной ситуации. По данным экспертов Kaspersky Digital Footprint Intelligence, у 42% компаний, столкнувшихся с компрометацией данных, не оказалось сотрудника, ответственного за обработку подобных инцидентов. Ещё 28% организаций проигнорировали уведомления об утечке или заявили, что ситуация не вызывает у них беспокойства, и лишь 22% отреагировали на угрозу должным образом (при этом только 6% уже знали о произошедшем).
Чтобы помочь бизнесу структурировать защиту и минимизировать финансовый и репутационный ущерб, «Лаборатория Касперского» выпустила пошаговое руководство по мониторингу угроз в теневом сегменте сети и реагированию на них.
Роли и семь этапов реагирования на утечку
В классическом процессе обработки инцидентов информационной безопасности (ИБ) задействованы три основные роли:
- CTI-аналитик (Threat Intelligence) — фиксирует появление данных об угрозе, проводит первичную оценку и заводит инцидент.
- Аналитик SOC — проводит техническое расследование внутри инфраструктуры.
- Специалист по реагированию — локализует угрозу и устраняет последствия взлома.
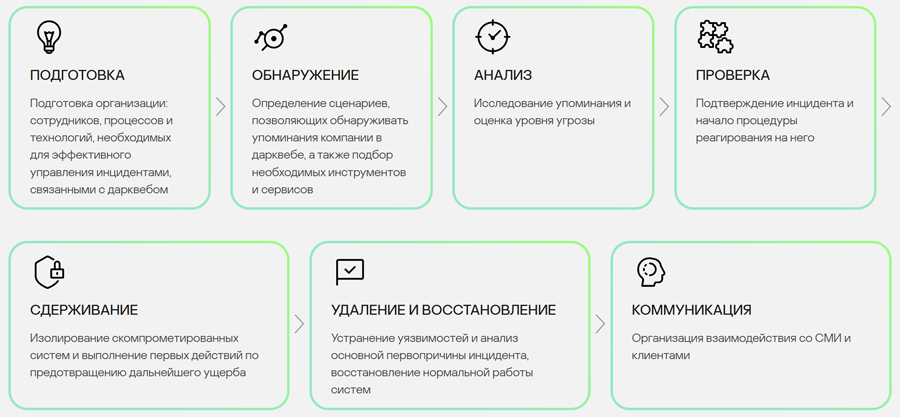
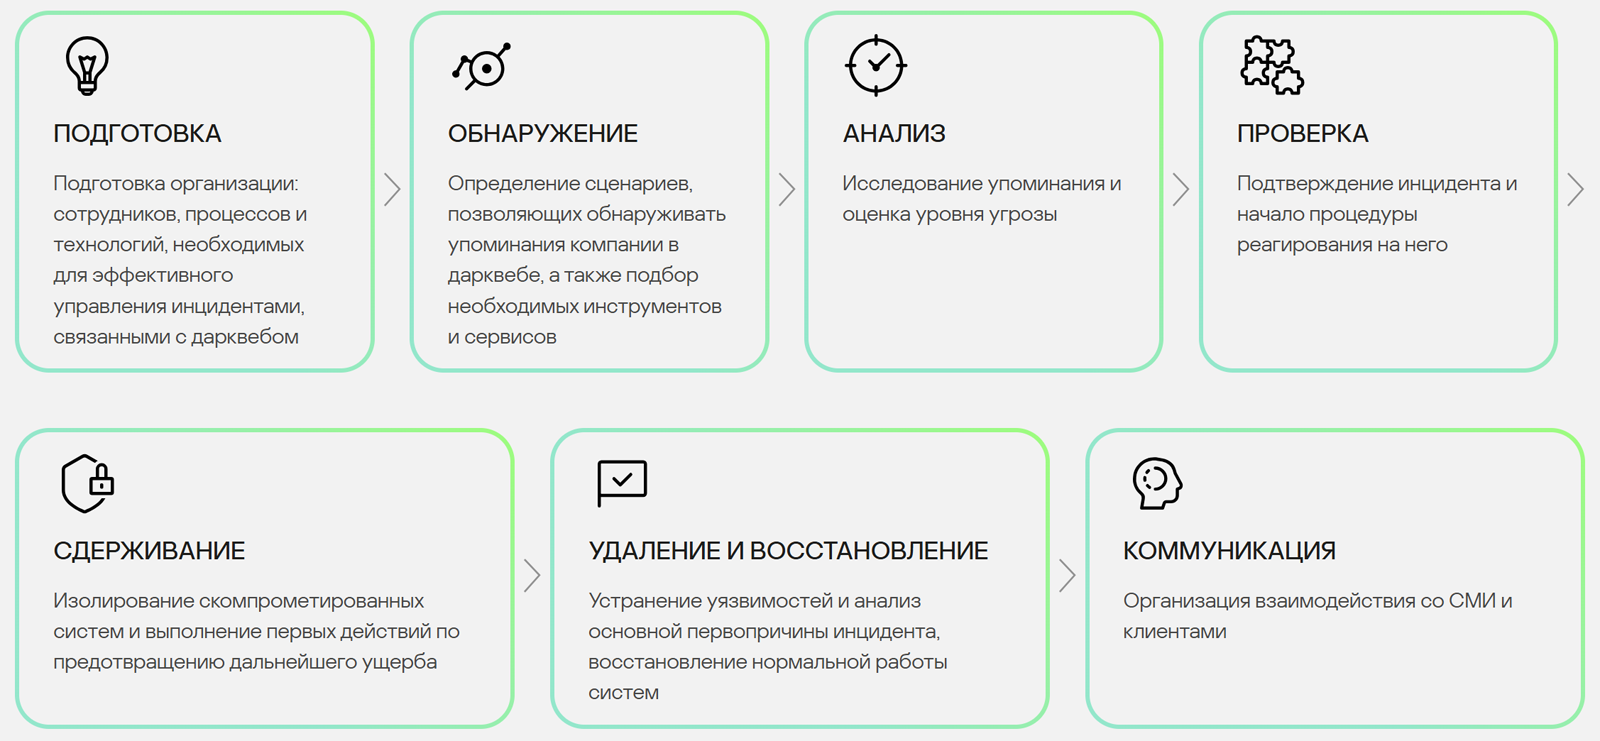
Работа с утечками в дарквебе опирается на стандартный цикл реагирования, но требует особого подхода на первых трех этапах.
- Подготовка. Формирование регламентов, распределение ролей и выбор инструментария: развёртывание собственной инфраструктуры для поиска либо подключение готового сервиса класса Digital Footprint Intelligence.
- Обнаружение. Настройка автоматических оповещений о появлении в дампах или на форумах упоминаний компании, её доменов, IP-адресов, учётных данных сотрудников, партнёров или описания схожих по профилю организаций.
- Анализ. Первичная верификация угрозы CTI-аналитиком. Поскольку в дарквебе распространены мошенничество и репутационные вбросы, важно отсеять фейки, определить актуальность данных и оценить реальный уровень риска.
- Проверка. Подтверждение факта компрометации в корпоративных системах и запуск официальной процедуры реагирования.
- Сдерживание. Изоляция затронутых систем, отзыв скомпрометированных учётных записей и блокировка доступов для предотвращения дальнейшего ущерба.
- Удаление и восстановление. Анализ первопричины инцидента, закрытие уязвимостей и возврат инфраструктуры к штатной работе.
- Коммуникация. Выстраивание прозрачного и выверенного диалога с высшим руководством, клиентами, партнёрами, регуляторами и СМИ.
Как выстроить мониторинг дарквеба
Для оперативного выявления инцидентов недостаточно один раз задать список ключевых слов — область поиска необходимо регулярно актуализировать в зависимости от типа данных.
| Область мониторинга | Частота обновления | На что обратить внимание |
| Домены, поддомены и диапазоны IP-адресов | Еженедельно (и при изменениях в сети) | Киберпреступники часто экранируют символы для обхода фильтров — включайте в поиск варианты вида company[.]com |
| Полные и краткие названия компании и «дочек» | Ежемесячно (и при реорганизации) | Указывайте названия и аббревиатуры на русском, английском и языках всех стран присутствия |
| Ключевые партнёры, поставщики и имена топ-менеджеров | Ежемесячно | Мониторьте основные домены подрядчиков и имена спикеров, взаимодействующих с общественностью |
| Бренды и названия продуктов | Каждые 3 месяца (и при релизах или ребрендинге) | Позволяет вовремя заметить продажу доступов к конкретным сервисам или исходным кодам |
| География и отрасль компании | Каждые полгода | Ограничивайте набор ключевых слов с учётом ресурсов команды, так как этот критерий даёт много ложных срабатываний |
Переход от хаотичной реакции к заранее отработанному плану действий позволяет компаниям выиграть критически важное время в первые часы после обнаружения утечки. Сочетание непрерывного мониторинга дарквеба с чётким регламентом внутренних и внешних коммуникаций помогает не только быстро закрыть технические бреши в инфраструктуре, но и сохранить доверие клиентов и партнёров.